

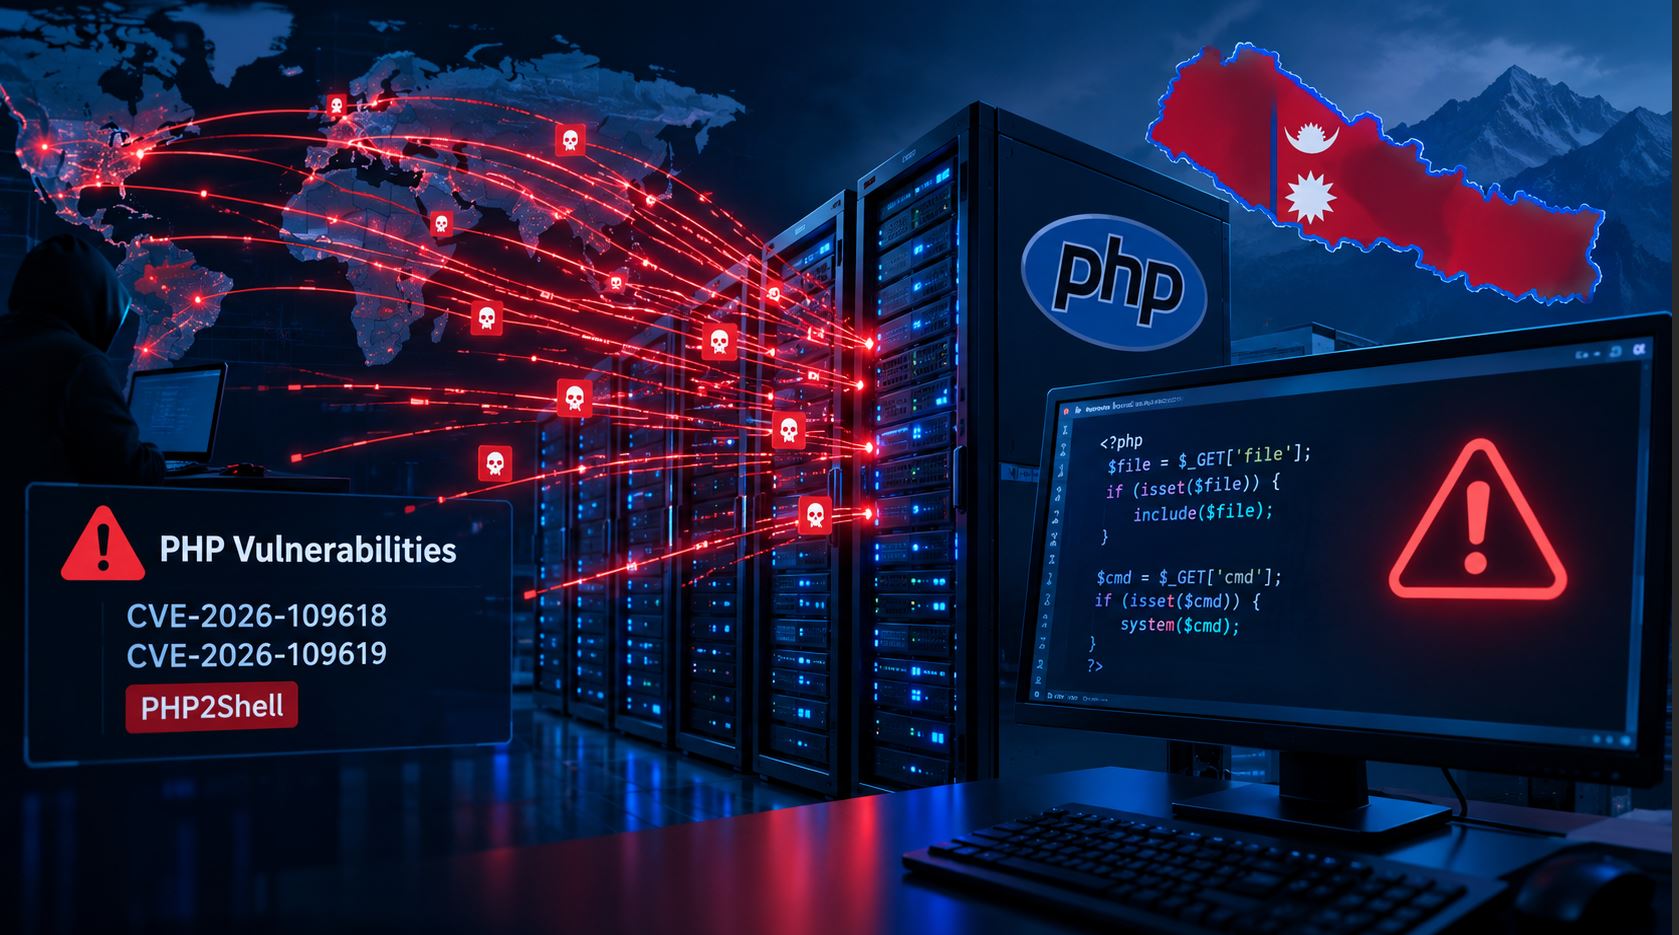
काठमाडौं –विश्वभरका वेबसाइटमा प्रयोग हुने प्रोग्रामिङ प्रविधि PHP मा देखिएको गम्भीर सुरक्षा कमजोरीका कारण साइबर आक्रमणको प्रयास तीव्र बनेको छ । ‘PHP2Shell’ नाम दिइएको यो जोखिमका कारण विश्वका विभिन्न मुलुकका सरकारी तथा निजी क्षेत्रका वेबसाइटले तत्काल सुरक्षा अपडेट गर्नुपर्ने अवस्था आएको छ ।
साइबर सुरक्षा अनुसन्धानकर्ताहरूका अनुसार PHP मा भेटिएका दुई कमजोरीलाई CVE-2026-109618 र CVE-2026-109619 का रूपमा पहिचान गरिएको छ । दुवैलाई ‘क्रिटिकल’ जोखिमका रूपमा वर्गीकरण गरिएको छ । कमजोरीको सफल दुरुपयोग भएमा आक्रमणकारीले प्रभावित सर्भरमा टाढैबाट हानिकारक कोड चलाउन, संवेदनशील सूचना निकाल्न वा वेबसाइट तथा अनलाइन सेवा अवरुद्ध गर्न सक्ने जोखिम रहेको छ ।
पिएचपी विश्वका ठूलो संख्यामा वेबसाइट तथा वेब एप्लिकेसनमा प्रयोग हुने भएकाले यसको प्रभाव एउटा कम्पनी वा वेबसाइटमा मात्र सीमित नरहने सुरक्षा विज्ञहरूको भनाइ छ । WordPress लगायत पिएचपी मा आधारित विभिन्न प्रणालीसमेत जोखिममा पर्न सक्छन् ।
पिएचपी को कमजोरी सार्वजनिक भएपछि साइबर आक्रमणकारीहरूले त्यसलाई प्रयोग गर्ने प्रयास तीव्र बनाएका छन् । Cloudflare ले कमजोरी सार्वजनिक भएपछि छोटो समयमै हजारौँ हुँदै लाखौँ exploitation attempts देखिएको जनाएको छ । Amazon Threat Intelligence ले त कमजोरी सार्वजनिक हुनुअघि नै आफ्नो निगरानी प्रणालीमा आक्रमणको प्रयास देखिएको जनाएको छ ।
नेपालमा पनि यसको असर देखिन थालेको छ । केही सरकारी वेबसाइट तथा अनलाइन प्रणालीहरू सम्भावित जोखिमबाट जोगाउन पूर्वसावधानीस्वरूप अस्थायी रूपमा बन्द गरिएको रिपोर्ट सार्वजनिक भएको छ । सम्बन्धित प्राविधिक टोलीले सुरक्षा प्याच तथा आवश्यक परीक्षणपछि सेवा पुनः सञ्चालन गर्ने तयारी गरिरहेको जनाइएको छ ।
साइबर सुरक्षा विज्ञहरूले पिएचपी प्रयोग गरिरहेका संस्था, सरकारी निकाय, बैंक तथा वित्तीय संस्था, ई–कमर्स, सञ्चारमाध्यम र अन्य वेब सेवा प्रदायकलाई आफ्नो सर्भरमा प्रयोग भइरहेको पिएचपी संस्करण तत्काल जाँच गर्न सुझाव दिएका छन् ।
पिएचपी विकासकर्ताले जोखिम सम्बोधन गर्न नयाँ सुरक्षा संस्करणहरू सार्वजनिक गरिसकेको छ । सुरक्षा अनुसन्धानकर्ताहरूले सम्भावित आक्रमणबाट जोगिन सकेसम्म छिटो सुरक्षित संस्करणमा अपग्रेड गर्न र अपडेट गर्न नसकिने प्रणालीलाई अस्थायी रूपमा अलग राख्न सुझाव दिएका छन् ।
विशेषज्ञहरूका अनुसार यो घटनाले नेपालमा पनि पुराना सफ्टवेयर, नियमित सुरक्षा अपडेट र साइबर सुरक्षा निगरानीलाई प्राथमिकतामा राख्नुपर्ने आवश्यकता पुनः देखाएको छ । वेबसाइट सञ्चालनमा रहेको मात्र नभई त्यसको पछाडि प्रयोग भइरहेको सर्भर, पिएचपी संस्करण, प्लगइन तथा अन्य सफ्टवेयरसमेत नियमित रूपमा अपडेट गर्नु आवश्यक देखिएको छ ।
साइबर सुरक्षा विज्ञको सुझाव
पिएचपी को प्रयोग भइरहेको संस्करण तत्काल जाँच गर्ने, उपलब्ध सुरक्षा प्याच तुरुन्त लागू गर्ने, पुराना तथा समर्थन समाप्त भइसकेका संस्करण हटाउने वा अपग्रेड गर्ने, महत्वपूर्ण वेबसाइट तथा डाटाको नियमित ब्याकअप राख्ने, असामान्य लगइन, ट्राफिक र सर्भर गतिविधिको निगरानी बढाउने, तत्काल अपडेट गर्न नसकिने जोखिमयुक्त प्रणालीलाई आवश्यक परे अस्थायी रूपमा इन्टरनेटबाट अलग गर्न विज्ञले सुझाएका छन् ।
प्रतिक्रिया